Права MQTT клиента: проверить публикацию и подписку отдельно
Подключившийся к брокеру шлюз ещё не обязательно имеет правильный набор прав. Он может отправлять измерения, читать чужие темы или публиковать в пространство заданий, которое ему не нужно. Для хозяйства полезна матрица разрешений по конкретным клиентам и операциям, а не общий признак успешного входа.
Описать рабочую идентичность
Для каждой группы узлов укажите способ аутентификации и владельца реквизитов. Разделите клиентскую идентичность, отображаемое имя и путь темы. Похожая строка в имени не является механизмом разграничения доступа, если брокер не применяет соответствующее правило.
MQTT определяет публикации, подписки и фильтры тем. (OASIS — MQTT Version 5.0, OASIS Standard) Конкретная политика авторизации и синтаксис её настройки зависят от брокера. Нельзя выдавать придуманную универсальную ACL строку за обязательное правило протокола или готовую конфигурацию любого сервиса.
Составить матрицу операций
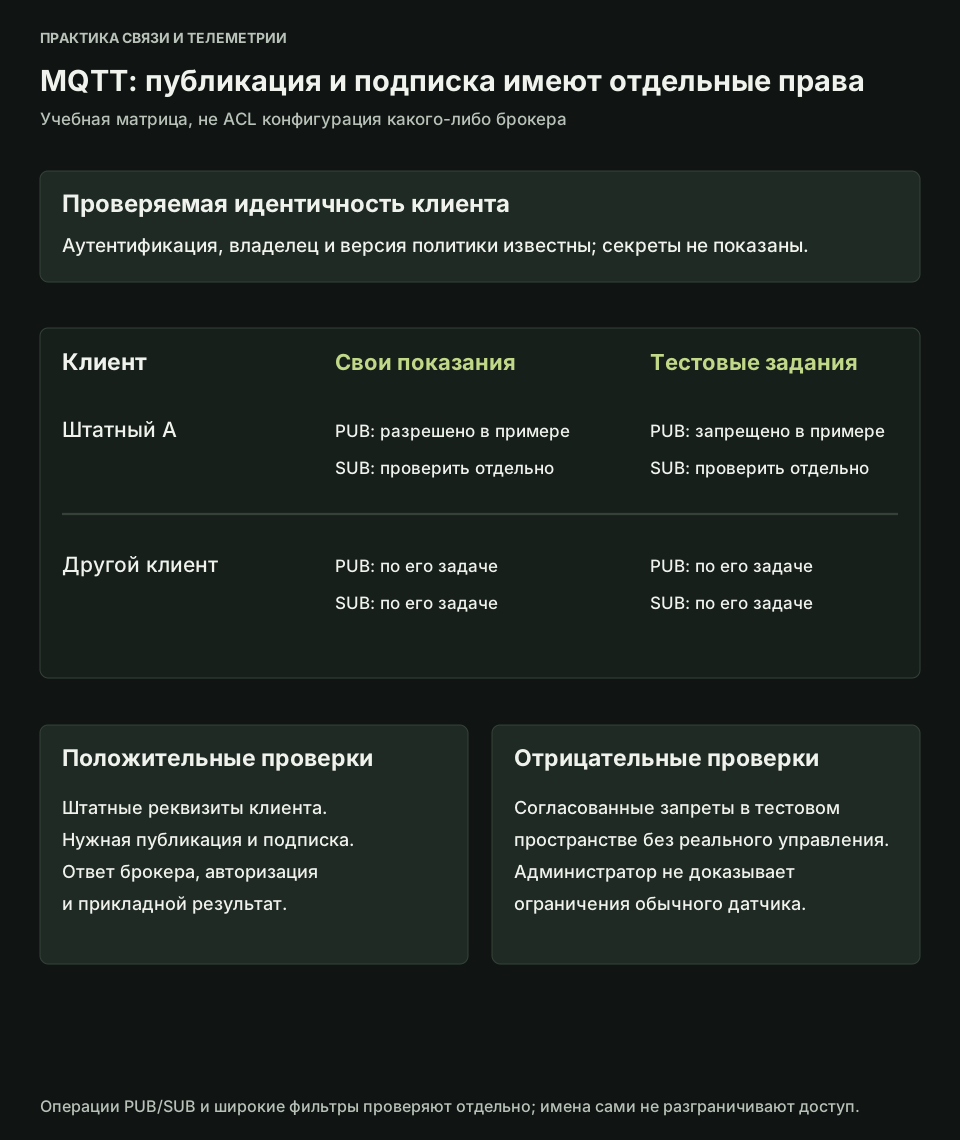
В строках перечислите клиентов, в столбцах — точные темы либо согласованные шаблоны. Для каждой ячейки отдельно отметьте право публикации и подписки. Командные пространства и диагностические данные рассматривают самостоятельно. Права серверного интегратора не копируют на простой полевой датчик по удобству настройки.
Увеличить схему
Обратите внимание на широкие фильтры и наследование правил. Разрешение для одной ветви должно иметь ожидаемую область. Смена имени площадки или добавление нового узла не должна неожиданно расширять права существующих клиентов. Минимально необходимые потоки согласуют в архитектуре OT. (NIST SP 800-82 Rev.3 — Guide to Operational Technology Security)
Проверить от имени штатного клиента
Используйте разрешённый стенд и его собственные реквизиты. Выполните нужную публикацию и подписку, затем согласованные отрицательные проверки. Сохраните ответ брокера, журнал авторизации и прикладной результат. Администраторская учётная запись не подходит для доказательства ограничений обычного устройства.
Особенно полезен тест попытки публикации в запрещённую тему заданий без управления реальным оборудованием. Для этого создают безопасное тестовое пространство и проверяют правило тем же способом, которым работает клиент. Реальную команду на исполнительный механизм для проверки прав не отправляют.
Закрепить изменения
Версия политики должна быть связана с перечнем клиентов и тестовыми результатами. После добавления темы повторяют адресные проверки затронутых правил. Массовый повтор всех эксплуатационных испытаний нужен только при обоснованном изменении области.
Для временного сервисного клиента назначают срок и владельца удаления доступа. В отчёте не публикуют секреты, но сохраняют различимую ссылку на проверенную идентичность. Тогда расследование показывает, какие права действовали у конкретного узла, а не только то, что кто то однажды успешно подключился к общему брокеру.