Фрагменты EAP-TLS и граница сетевого MTU
После перевыпуска сертификатов терминал перестаёт завершать аутентификацию. В сетевой команде сразу предлагают уменьшить IP MTU. Такое изменение может не затронуть реальную причину: обмен EAP-TLS имеет собственную фрагментацию и ограничения реализации. Прежде чем менять общесетевые параметры, нужно установить уровень, на котором прекращается передача, и сравнить обмен до и после обновления.
Разделить уровни упаковки
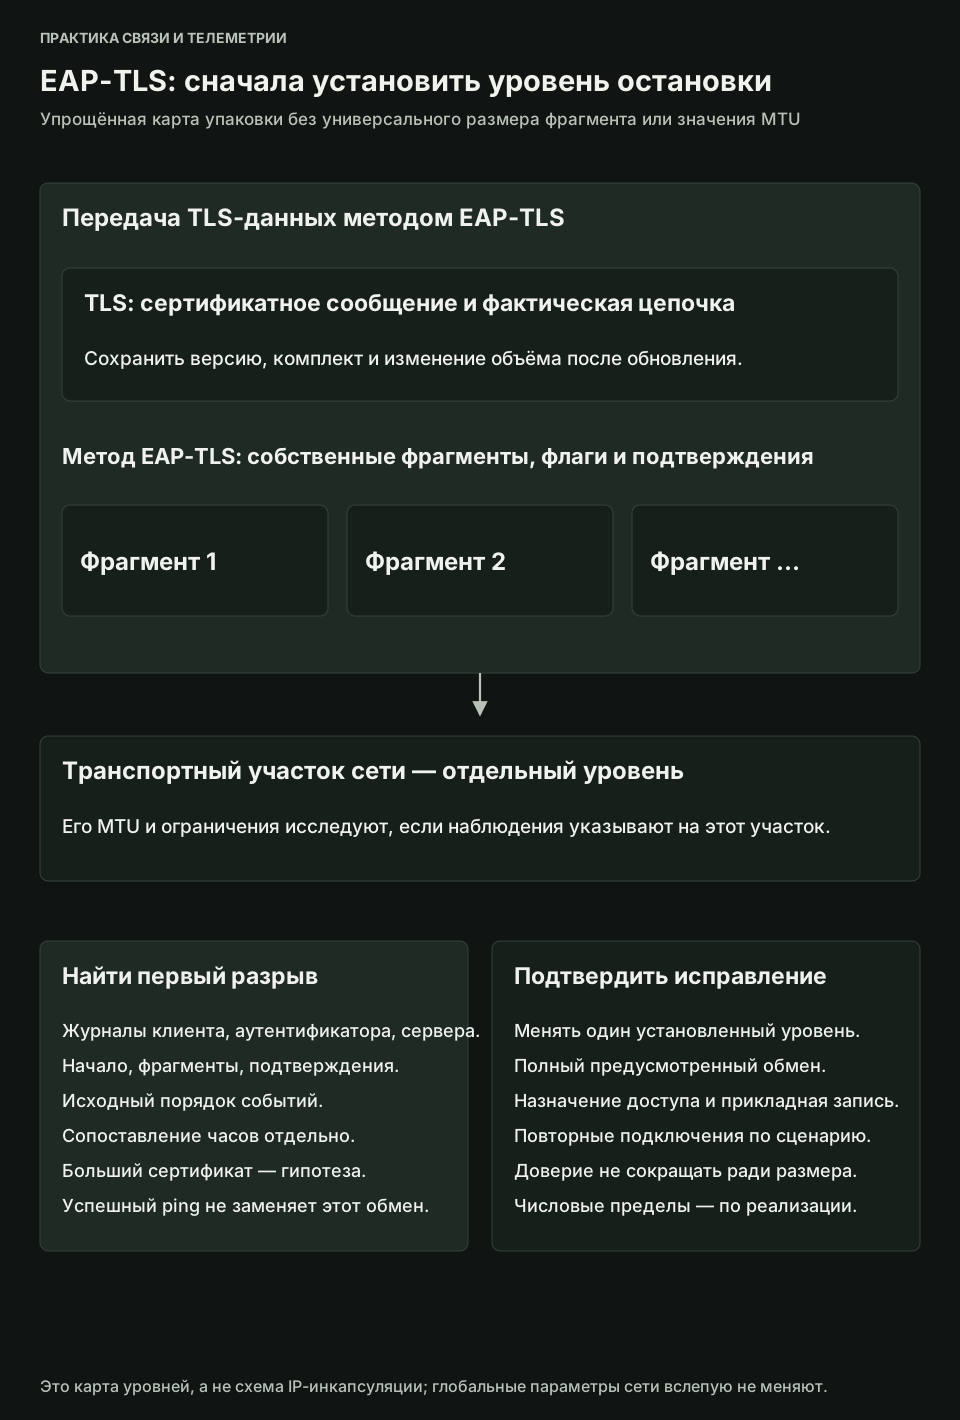
RFC 9190 описывает фрагментацию EAP-TLS через поля и флаги самого метода. Документ также отмечает влияние размера сертификатных сообщений и ограничений числа обменов в некоторых реализациях. Из этого не следует универсальный числовой порог для любой точки доступа или терминала. (IETF RFC 9190 — EAP-TLS 1.3)
Сначала фиксируют EAP-метод, версию клиента, сервер и фактическую цепочку сертификатов. Отмечают, изменились ли длина цепочки и объём передаваемого сертификатного сообщения. Сам по себе более крупный документ не доказывает причину отказа, но задаёт проверяемую гипотезу. Ключи и содержимое защищённых полезных данных в общий диагностический пакет не включают.
Найти первый незавершённый переход
На согласованном стенде сравнивают две попытки с поддерживаемыми журналами клиента, аутентификатора и сервера. Ищут начало обмена, передачу фрагментов, подтверждения и первую точку, после которой последовательность не продолжается. Важно сохранять исходный порядок событий, даже если часы разных компонентов требуют отдельного сопоставления. Успешный пинг после другого подключения эту последовательность не заменяет.
Если наблюдается проблема именно механизма EAP, проверяют совместимость реализаций и их документированные ограничения. Если доказательства указывают на транспортный участок, анализируют его отдельно. Не меняют одновременно MTU, сертификатный профиль и тайм-ауты: тогда успешный повтор не позволит определить, какая гипотеза подтвердилась. Любое изменение согласуют с владельцем соответствующего уровня.
Подтвердить устойчивость исправления
После исправления повторяют полный предусмотренный обмен и контролируют назначение доступа. Затем проверяют прикладную запись. Если изменялся сертификатный комплект, сохраняют его открытые идентификаторы и подтверждение соответствия утверждённому профилю. Укорачивание цепочки не должно означать произвольное удаление нужных звеньев доверия ради уменьшения размера.
В акте формулируют причину на установленном уровне и приводят наблюдение, которое её подтверждает. Приёмка включает успешные повторные подключения с рабочим комплектом и сохранённые проверки доверия. Такой подход помогает избежать случайных глобальных настроек сети и превращает фразу «слишком большой сертификат» в конкретное, проверенное объяснение поведения терминала в инфраструктуре хозяйства.