Forwarded HTTP: строка с адресом клиента не доказывает его происхождение
Forwarded может передавать сведения о пути через proxy, но RFC 7239 прямо запрещает считать поле автоматически достоверным. Его способны изменить участники цепочки, включая исходный клиент. Поэтому адрес из заголовка нельзя без определения доверенной границы использовать как самостоятельное доказательство разрешённого источника запроса.
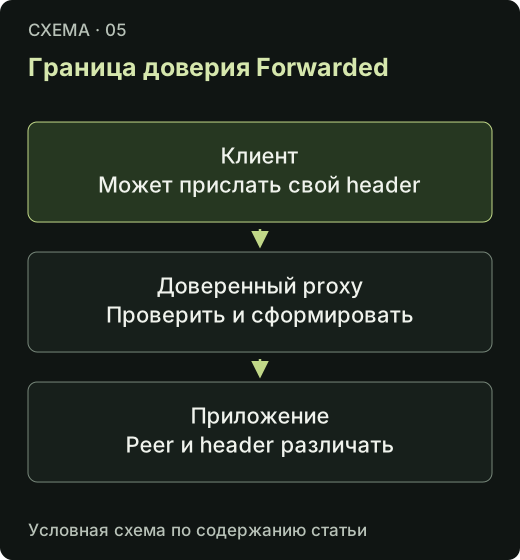
В проекте фиксируют доверенные proxy и правила формирования либо обработки входного поля на этой границе. Простое разрешение последнего proxy не делает все предшествующие элементы цепочки правдивыми. Защита передачи между proxy и endpoint также имеет значение: структура заголовка сама не предоставляет целостность.
Журналирование отделяет наблюдаемый транспортный peer от заявленных сведений о первоначальном клиенте. Это помогает разбирать сбой и не подменять доказательства удобным отображаемым адресом. Раскрытие внутренней топологии также рассматривают отдельно; служебная цепочка не должна без причины становиться частью публичного ответа приложения.
В приёмке проверяют разрешённый маршрут и тестовый запрос с произвольным входным Forwarded, сравнивая итоговые записи и допуск. Успешное прохождение reverse proxy не подтверждает подлинность каждого адреса в строке. Нужны явная модель доверия и наблюдаемое поведение серверного обработчика.
Основание — Selected IETF HTTP RFCs, exact numbered editions and sections cited, разделы RFC7239 §8.1 Header Validity and Integrity. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Реальные зоны, resolver и HTTP-клиенты не испытывались. Это проектные критерии; номера RFC обозначают документы, а не подтверждённую поддержку всех возможностей конкретным устройством.