Handshake WireGuard и работа приложения: проверять нужно разные участки пути
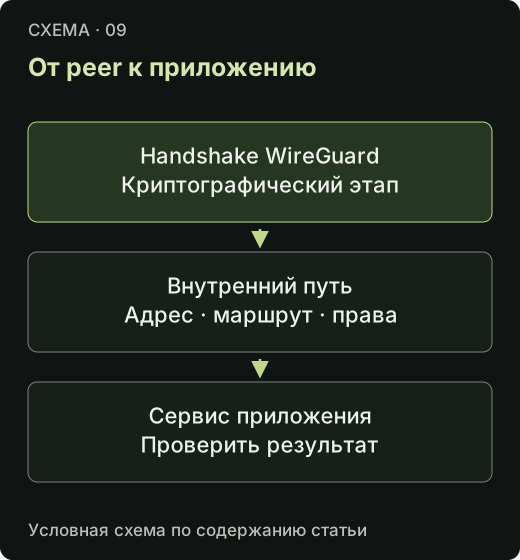
Последний успешный handshake полезен для проверки обмена с peer, но не подтверждает доступность конкретного сервиса за туннелем. Приложению дополнительно нужны правильный внутренний адрес, маршруты, разрешения и работающая принимающая сторона. Ошибка одного участка не должна автоматически превращаться в замену ключей.
Wg показывает endpoint, AllowedIPs, время последнего handshake и счётчики переданных данных. Для интерпретации счётчиков нужен интервал наблюдения и направление. Накопленное большое значение не доказывает, что текущий запрос дошёл до нужного сервера; отсутствие роста в коротком простое не означает измеренную неисправность приложения.
Возраст handshake оценивают вместе с ожидаемым трафиком и настроенным keepalive. Универсальный аварийный порог без понимания режима peer способен создавать ложные тревоги. При проверке используют согласованный полезный запрос, затем сопоставляют изменения интерфейсных сведений и результат на прикладной стороне.
В приёмке раздельно воспроизводят недоступность внешнего endpoint, ошибочный маршрут внутренней подсети и отказ самого сервиса. Диагностические признаки должны помогать различать эти случаи. Секретные поля конфигурации для этого не требуются. Успешный криптографический обмен подтверждает свой этап связи, а полный результат задачи подтверждается ожидаемым ответом приложения в согласованной сети.
Основание — Official wireguard-tools1.0.20260223 release manual/code sources; Linux wg-quick scope, разделы wg.8 show runtime information; latest-handshakes; transfer; endpoints; allowed-ips. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Использованы руководства и указанные фрагменты Linux-реализации из wireguard-tools 1.0.20260223. Совместимость ядра и установленной сборки не проверялась; ключи, туннели, маршруты, DNS и firewall не изменялись.