TLS-ALPN-01 ACME: валидатору нужен отдельный контекст проверки
На общем адресе TLS может завершаться у балансировщика, а ACME-клиент работать на другом узле. В такой схеме исправный обычный HTTPS не доказывает готовность challenge. Проверочный handshake должен попасть к контексту, который располагает нужным доказательством контроля домена.
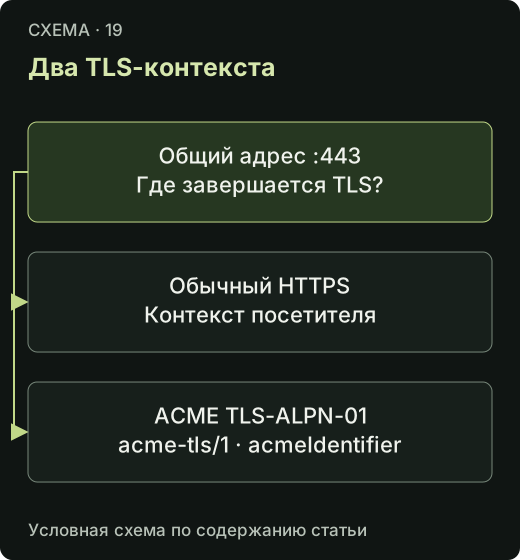
RFC 8737 задаёт протокол acme-tls/1, SNI проверяемого имени и специальный сертификат с acmeIdentifier. Проверка выполняется через предусмотренный TCP-порт 443. Обычный серверный сертификат для пользователей не является автоматической заменой этого challenge-сертификата.
Правила маршрутизации ALPN и завершения TLS нужно рассматривать на всей цепочке. Если фронт завершает handshake сам, наличие нужных данных на внутреннем backend ещё не означает, что валидатор их увидит. Также временный проверочный контекст не следует смешивать с нормальной выдачей сертификата посетителям.
В приёмке раздельно описывают путь валидатора и путь обычного клиента. Проверяют нужный ALPN, имя и доказательство без предположения о сквозном TLS. После проверки оценивают завершение временного состояния по процедуре системы. Отчёт должен показывать, какой узел фактически предъявляет challenge и почему это подтверждает контроль именно требуемого имени.
Основание — Numbered IETF TLS and certificate lifecycle references; TLS1.3 RFC9846 July2026 replacing RFC8446, разделы RFC8737 TLS ALPN validation protocol; acmeIdentifier; port443. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Использованы указанные RFC, включая базовую редакцию TLS 1.3 RFC 9846 от июля 2026 года, заменившую RFC 8446. Это разбор отдельных механизмов, а не полный профиль защиты. Реальные библиотека, сертификаты, trust store и настройки сервиса не проверялись; ключи, соединения и выпуск сертификатов не выполнялись.