Partial success SSH: принятый ключ может быть только первым этапом входа
Пользовательский ключ может успешно пройти проверку, после чего сервер запросит дополнительный метод. Клиентский журнал иногда выглядит противоречиво: ключ принят, но вход ещё не завершён. Для многоэтапной политики это предусмотренное состояние.
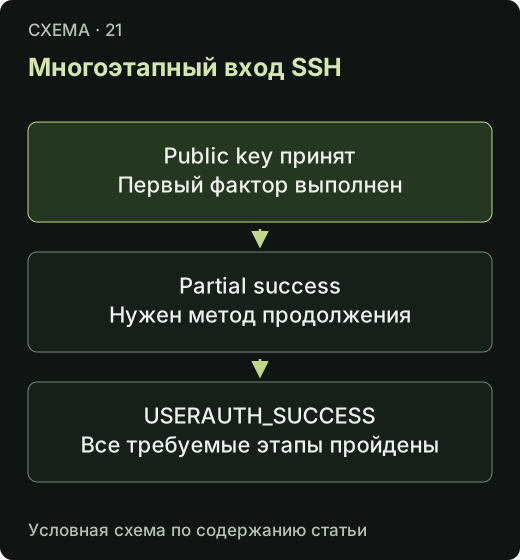
RFC 4252 передаёт partial success в SSH_MSG_USERAUTH_FAILURE вместе с методами продолжения. Название сообщения не означает, что каждый предыдущий шаг был отвергнут. Финальный USERAUTH_SUCCESS отправляется только после завершения всей требуемой аутентификации.
Список продолжения нужно читать в контексте политики и доступных credentials. Наличие имени метода не гарантирует, что любой пользователь сможет им воспользоваться. Также один успешный фактор не должен автоматически открывать channels, если сервер требует дополнительное подтверждение.
В приёмке проверяют полный набор факторов, только первый фактор и неверное продолжение. Сохраняют промежуточные и конечный результаты. Отчёт должен показывать стадию отказа. Сообщение о принятом public key не является самостоятельным доказательством успешного административного входа, если итоговый USERAUTH_SUCCESS ещё не получен.
Основание — Numbered SSH RFCs with historical base mechanics and scoped later extensions; not complete current cryptographic allowlist, разделы RFC4252 5.1 Responses to Authentication Requests; partial success. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Основание — указанные номерные RFC SSH. Базовые документы 2006 года используются для семантики протокола, а не как полный актуальный список разрешённых алгоритмов. Реальные версии клиента/сервера, ключи и политика доступа не проверялись; команды, подключения и forwarding не выполнялись.