Wildcard DNSSEC требует проверки не только самой подписи ответа
Wildcard может породить ответ для имени, которого буквально нет в zone file. Для DNSSEC это предусмотренный сценарий с отдельными условиями. Подпись должна проверяться с правильным исходным именем и доказательством применимости wildcard.
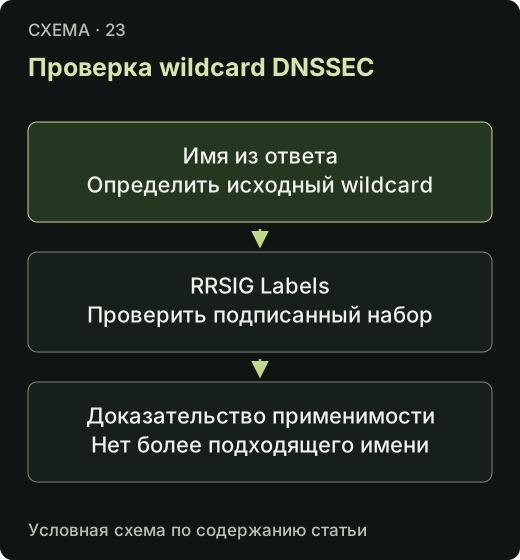
RFC 4034 определяет Labels field в RRSIG, позволяющее учитывать исходное имя подписанного набора. RFC 4035 описывает необходимые проверки wildcard-expanded answer и отсутствия более подходящего имени. Поэтому обычное совпадение подписи без всего контекста не завершает validation.
Эта семантика не равна правилам wildcard в TLS-сертификате. Нельзя переносить ограничения одного протокола на другой только из-за символа звёздочки. Также внешний вид ответа не всегда сразу показывает, какая исходная запись его породила.
В приёмке проверяют имя, обслуживаемое wildcard, существующее явное имя и отрицательный сценарий применимости. Сохраняют RRSIG и denial data. Отчёт должен показывать полный путь проверки. Один адрес в answer section не подтверждает, что wildcard был применён корректно и его DNSSEC-доказательство принято нужным validating resolver.
Основание — Numbered DNSSEC chain, denial, key lifecycle and zone-integrity references with selected explicit updates, разделы RFC4034 3.1.3 Labels field; RFC4035 Wildcard expansion validation and nonexistence proof. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Основание — указанные номерные RFC DNSSEC и целостности DNS-зон. Это разбор механизмов, а не полный актуальный профиль algorithms. Реальные signer, resolver, trust anchors, parent policy и ключи не проверялись; DNS-запросы, публикация zones и изменения делегации не выполнялись.